NIS2 & Compliance
Overblik over krav – og hvad de konkret betyder for jer
Organisationer møder mange forskellige krav til informations- og cybersikkerhed. Nogle krav er fra lovgivning, andre fra standarder, kontrakter eller de rammer, I har valgt at arbejde efter.
Vi hjælper med at skabe overblik over de eksterne krav, der er relevante for jer, og med at vurdere, hvoradan jeres eksisterende praksis lever op til dem. Udgangspunktet er det, I allerede har, og et overblik over, hvor der er behov for yderligere indsats.
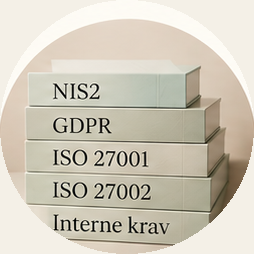
NIS2
NIS2 er et godt eksempel på eksterne lovk rav for de organisationer, der er omfattet. Arbejdet handler både om risikostyring, konkrete sikkerhedsforanstaltninger og om ledelsens ansvar og opfølgning.
Mange af kravene i NIS2 kan genfindes i ISO 27001 og ISO 27002. Da det er standarder, som mange organisationer allerede arbejder efter, giver det god mening at tage udgangspunkt i det, I allerede har.
Vi hjælper med at omsætte kravene til jeres konkrete virkelighed og skabe overblik over, hvad der allerede er på plads, og hvor der er behov for yderligere indsats. Det kan blandt andet være gennem en indledende gap-analyse, en mere systematisk måling af efterlevelsen eller støtte til implementering og opfølgning.
Compliance
Compliance handler om mere end bare at følge kravene på papiret. Man skal også kunne vise, at man rent faktisk gør det, man siger, man gør.
Vi kan hjælpe med at samle de relevante krav i en fælles struktur og måle organisationens efterlevelse på tværs. Det gør det muligt at genbruge dokumentation og eksisterende kontroller, hvor kravene overlapper, frem for at behandle hvert kravgrundlag som et selvstændigt projekt.
Fra indsigt til konkrete prioriteter
En struktureret tilgang, der skaber handlekraft
Vi hjælper jer med at omsætte eksterne krav og interne behov til en realistisk og målrettet indsats, der passer til jeres organisation.
Hvor står I?
Vi får en struktureret analyse af jeres nuværende praksis i forhold til relevante eksterne krav og jeres interne behov.
Hvad betyder det for jer?
Vi får et klart overblik over de væsentligste styrker, risici og forbedringsområder og konkret viden om, hvad der har størst betydning for jer.
Hvad bør I prioritere?
Vi får en realistisk og målrettet prioritering af de tiltag, der skaber størst effekt – set i lyset af risiko, og jeres ressourcer, modenhed og mål.
Sådan kommer I fra plan til praksis
Vi får støtte til at implementere de prioriterede tiltag og omsætte dem til konkret handling – med fokus på forankring, ledelsens rolle og måling af fremdrift.
Hvordan holder I retningen?
Vi får støtte til løbende opfølgning, så I kan se fremdriften, justere indsatsen og blive ved med at skabe værdi.
Compliancemåling – mere end ja eller nej
En compliancemåling skal ikke alene fortælle, om et krav er opfyldt.
Vi ser på dokumentation, implementering og den faktiske praksis. Det giver et mere nuanceret billede af, hvor I står, og gør det muligt at skelne mellem områder, der fungerer, mindre mangler og områder, hvor der er behov for en større indsats.
Fra måling til prioritering
Resultatet skal kunne bruges.
Vi hjælper med at omsætte målingen til konkrete prioriteringer, hvor krav, risiko og jeres eksisterende praksis ses i sammenhæng. Det gør det muligt at fokusere indsatsen dér, hvor der er et reelt behov, og samtidig fastholde det, der allerede fungerer.
En måling kan stå alene, bruges som udgangspunkt for et implementeringsforløb eller gentages over tid, så I kan følge udviklingen og dokumentere fremdrift.
KONTAKT
Vil I styrke jeres compliance?
Vi tager gerne en uforpligtende dialog om jeres udfordringer, og hvordan vi kan hjælpe.